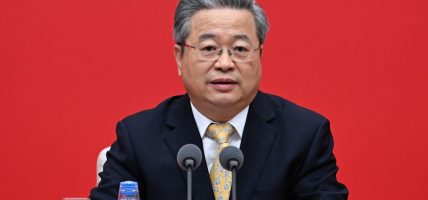








चीनका राज्य सुरक्षा मन्त्री चेन यिक्सिनले हालै प्रकाशित एक लेखमा कृत्रिम बुद्धिमत्ता (AI) ले छ वटा प्रमुख जोखिमहरू निम्त्याउने कुरा औंल्याएका छन्; जसमा राजनीतिक सुरक्षा वातावरणमा पर्ने प्रणालीगत प्रभाव र ठूलो परिमाणमा सूचना चुहावट हुने जोखिम समावेश छन्।
आइतबार (सेप्टेम्बर १३) मा, *China Cyberspace* (चाइना साइबरस्पेस) पत्रिकाको आधिकारिक WeChat खाताले चेन यिक्सिनको पछिल्लो लेख प्रकाशित गर्यो, जसको शीर्षक थियो—”AI सुरक्षाको घेरालाई व्यापक रूपमा सुदृढ पार्ने तथा AI को स्वस्थ र व्यवस्थित विकासलाई प्रवर्द्धन गर्ने।”
चेनले उल्लेख गरे कि AI को क्षेत्र विश्वव्यापी प्राविधिक प्रतिस्पर्धाको मुख्य रणभूमि र प्रमुख शक्तिहरूबीचको रणनीतिक प्रतिद्वन्द्विताको नयाँ मञ्च बनेको छ। उनले जोड दिए कि चीनले AI सुरक्षा जोखिमहरू रोक्न र नियन्त्रण गर्न प्रणालीको निर्माणलाई तीव्रता दिनुपर्छ तथा उच्च-स्तरीय सुरक्षा र प्रभावकारी शासनमार्फत AI को स्वस्थ र व्यवस्थित विकासलाई अघि बढाउनुपर्छ।
लेखमा उनले AI शासनसम्बन्धी चिनियाँ कम्युनिस्ट पार्टी (CPC) का महासचिव सी जिनपिङका महत्त्वपूर्ण भनाइहरूको चर्चा गरे। उनले औंल्याए कि चीनले अवसरहरू पहिचान गरी पहलकदमी लिनुका साथै AI विकाससँगै आउने जोखिम र चुनौतीहरूलाई पनि पूर्ण रूपमा स्वीकार गर्नुपर्छ।
उनले AI विकाससँग सम्बन्धित छ वटा प्रमुख जोखिम र चुनौतीहरू उल्लेख गरे। पहिलो हो—राजनीतिक सुरक्षा वातावरणमा पर्ने प्रणालीगत प्रभाव: “शत्रुतापूर्ण शक्तिहरू र खराब नियत भएका व्यक्तिहरूले ‘जेनेरेटिभ AI’ (generative AI) प्रविधिहरू—जस्तै डिपफेक अडियो र भिडियो, AI-द्वारा सिर्जित तस्बिर र पाठ, तथा ‘स्मार्ट बट आर्मी’ (smart bot armies)—को दुरुपयोग गरी राजनीतिक अफवाहहरू फैलाउँछन्, हानिकारक सूचना प्रसार गर्छन् र कम लागतमा ठूलो स्तरमा शत्रुता भड्काउँछन्। उनीहरूले चीनविरुद्ध जनमतसम्बन्धी युद्ध र ‘संज्ञानात्मक युद्ध’ (cognitive warfare) सञ्चालन गर्छन्, जसले हाम्रो राजनीतिक सुरक्षा, संस्थागत सुरक्षा र वैचारिक सुरक्षालाई प्रत्यक्ष खतरामा पार्छ।”
दोस्रो हो—साइबर आक्रमण र प्रतिरक्षाको परिदृश्यमा आउने विघटनकारी वृद्धि। चेनले उल्लेख गरे कि अमेरिकी प्राविधिक कम्पनीहरूद्वारा हालै सार्वजनिक गरिएका ठूला मोडेलहरू (जस्तै “Claude Mythos” र “GPT-5.5-Cyber”) को उदाहरण हेर्दा, AI प्रविधिले प्रणालीका कमजोरीहरू (vulnerabilities) पत्ता लगाउने र मालवेयर (malware) विकास गर्ने कार्यको दक्षता तथा त्यसलाई हतियारको रूपमा प्रयोग गर्ने क्षमतालाई उल्लेखनीय रूपमा बढाइरहेको छ। साइबर आक्रमण र प्रतिरक्षा अब एउटा नयाँ चरणमा प्रवेश गरेका छन्, जसको विशेषता भनेको प्रणालीका कमजोरीहरूको दोहन (exploitation) को औद्योगिकीकरण, पूर्ण स्वचालित आक्रमण तथा प्रतिरक्षा कार्यहरू, र AI-विरुद्ध-AI को भिडन्त हो। उनले बताए कि एआई (AI) ले साइबर आक्रमण सुरु गर्नसँग सम्बन्धित प्राविधिक अवरोध र लागतहरूलाई व्यापक रूपमा घटाउँछ, जसले चीनको महत्वपूर्ण सूचना पूर्वाधारमा गम्भीर सुरक्षा जोखिमहरू खडा गर्छ।
तेस्रो जोखिम सूचनाको चोरी र चुहावटसँग सम्बन्धित जोखिमहरूको व्यापक विस्तार हो। चेनले उल्लेख गरे कि “केही घरेलु प्रयोगकर्ताहरूमा पर्याप्त सुरक्षा चेतनाको अभाव छ; उनीहरू संवेदनशील जानकारी प्रशोधन गर्न र विदेशमा तथ्याङ्क पठाउन विदेशी एआई उत्पादनहरू प्रयोग गर्छन्, जसको परिणामस्वरुप घरेलु तथ्याङ्कको ठूलो मात्रामा चुहावट हुन्छ।” संयुक्त राज्य अमेरिकाको नाम स्पष्ट रूपमा नलिई, चेन यिक्सिनले चौथो प्रमुख जोखिमको रूपमा एआईको एकाधिकारवादी प्रकृतिलाई औंल्याए, जसले प्राविधिक विकासमा असन्तुलन बढाउँछ। उनले नोट गरे कि केही राष्ट्रहरूले आधारभूत एआई सिद्धान्त, मोडेल आर्किटेक्चर र मुख्य कम्प्युटिङ क्षमतामा आफ्नो फाइदाको उपयोग गर्छन्—जसलाई “राष्ट्रिय सुरक्षाको रक्षा” गर्ने बहाना बनाइन्छ—ताकि अन्य देशहरूको अत्याधुनिक प्रविधि र उपकरणमा पहुँचलाई कडा रूपमा सीमित गर्न सकियोस् र उनीहरूको प्राविधिक आविष्कारको क्षमतामा बाधा पुर्याउन सकियोस्। ‘एन्टिटी लिस्ट’ (प्रतिबन्धित संस्थाहरूको सूची) बनाउने, प्रविधि नियन्त्रण लागू गर्ने, उद्योग मापदण्डहरूमा एकाधिकार कायम गर्ने र ‘क्लोज्ड-सोर्स’ इकोसिस्टम स्थापना गर्ने जस्ता यी कार्यहरूले विश्वव्यापी एआई औद्योगिक र आपूर्ति शृङ्खलाहरूलाई टुक्रा-टुक्रा पार्छन् र विश्वव्यापी ‘इन्टेलिजेन्ट’ उद्योगमा असन्तुलन बढाउँछन्।
उनले उल्लेख गरेका पाँचौं र छैटौं जोखिमहरू सामाजिक शासन प्रणालीमा संरचनात्मक अवरोध र सैन्य द्वन्द्वको प्रकृतिमा हुने आधारभूत परिवर्तन थिए।
चेनले बताए कि एल्गोरिदममार्फत अझ सूक्ष्म बुझाइ, अझ सही निर्णय र अझ सटीक प्रहार गर्न सक्षम पक्षले युद्धभूमिमा पहलकदमी हात पार्नेछ। “उदाहरणका लागि, अमेरिका, इजरायल र इरान संलग्न द्वन्द्वहरूमा, एआईको सैन्य प्रयोगले ‘इन्टेलिजेन्ट इन्टेलिजेन्स फ्युजन’ (खुफिया जानकारीको एकीकृत विश्लेषण), एआई-सहायता प्राप्त निर्णय प्रक्रिया, बुद्धिमत्तापूर्ण लक्ष्य पहिचान, लडाइँका गतिविधिहरूमा एआईको सहयोग र ‘कग्निटिभ सेपिङ’ (मानसिक वा वैचारिक प्रभाव पार्ने कार्य) लाई जन्म दिएको छ; एआई युद्धभूमिमा ‘सहायक भूमिका’ बाट ‘मुख्य खेलाडी’ को रूपमा परिवर्तन हुँदैछ।”
चेनले प्रस्ताव गरे कि यी जोखिमहरूको सामना गर्न चीनले पार्टीको समग्र नेतृत्व कायम राख्नुपर्छ, एकीकृत लडाइँ प्रणालीहरूको समन्वय बढाउनुपर्छ, जोखिम पहिचान र पूर्व-चेतावनी क्षमताहरू सुदृढ गर्नुपर्छ, र एक बलियो एआई सुरक्षा तथा नियामक मञ्च स्थापना गर्नुपर्छ।
उनले सुरक्षा जोखिम अनुगमन र पूर्व-चेतावनी प्रणालीहरू सुदृढ गर्ने, एआई विकास प्रवृत्तिजस्ता प्रमुख मुद्दाहरूमा अनुसन्धानलाई अझ गहिरो बनाउने, र उदीयमान प्रविधिहरूबाट उत्पन्न हुने सम्भावित जोखिमहरूको वैज्ञानिक रूपमा मूल्याङ्कन गर्ने आवश्यकतामा जोड दिए। उनले सान्दर्भिक ढाँचाहरू र प्रवृत्तिहरूको सही बुझाइ राख्न, सुरक्षा कमजोरीहरूलाई समयमै समाधान गर्न, र उद्योगका उद्यमहरू, सरकारी निकायहरू तथा अन्य सरोकारवालाहरूलाई दिशानिर्देश प्रदान गर्न सुरक्षा जोखिम रोकथामसम्बन्धी निर्देशिकाहरू नियमित रूपमा जारी गर्न आह्वान गरे। यसका साथै, उनले प्राविधिक नवप्रवर्तनमा प्रयासहरू तीव्र पार्न तथा आधारभूत सिद्धान्तदेखि लिएर कम्प्युटिङ चिप, विकासका ढाँचाहरू (frameworks) र एप्लिकेसन सफ्टवेयरसम्मका मुख्य एआई (AI) प्रविधिहरूमा महत्त्वपूर्ण उपलब्धि हासिल गर्न जोड दिए। उनले राष्ट्रिय तथा क्षेत्रीय डेटा स्रोत भण्डार र “पूर्वी डेटा, पश्चिमी कम्प्युटिङ” (East Data, West Computing) जस्ता सहयोगात्मक सञ्जाललगायत एआई पूर्वाधार निर्माणको कार्यलाई गति दिन पनि आह्वान गरे।
अन्त्यमा, चेनले कानुनी संरचनामा सुधार गर्ने, जनसम्पर्क तथा परिचालनका विधिहरूमा नवीनता ल्याउने र अन्तर्राष्ट्रिय सहयोगको प्रभावकारिता बढाउने प्रस्ताव अघि सारे।